W Systemie została wprowadzona możliwość wgrywania i korzystania z certyfikatów imiennych KSeF przez użytkowników firmowych, którym właściciel konta nadał odpowiednie uprawnienia. Zmiany obejmują również sposób zarządzania dostępem do certyfikatów firmowych.
Użytkownik firmowy może korzystać z certyfikatu imiennego pod warunkiem, że właściciel konta nada mu odpowiednie uprawnienie.
Upoważnienie można przyznać podczas tworzenia lub edycji użytkownika, w sekcji Ustawienia/Zarządzanie użytkownikami. Dostęp do certyfikatów imiennych można przypisać do dowolnej roli, zgodnie z potrzebami firmy.
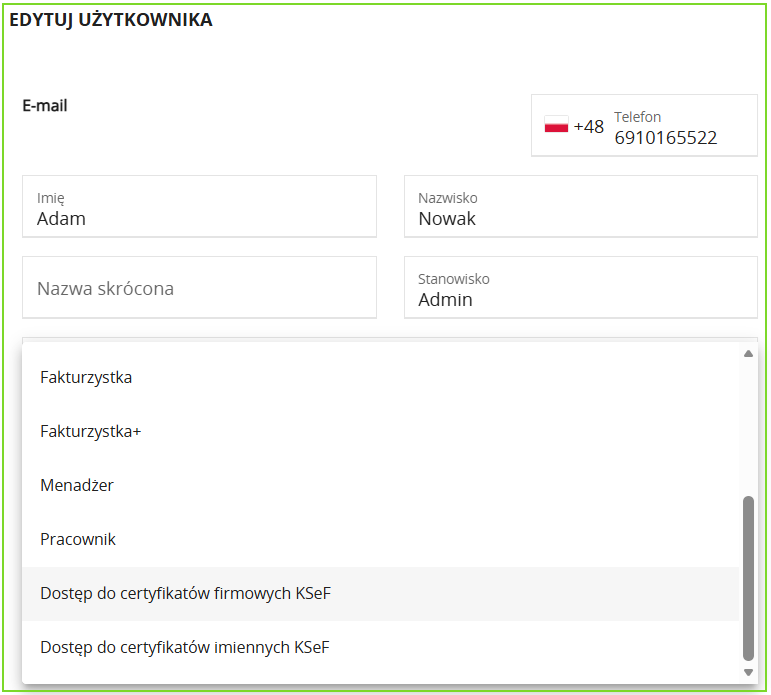
Po nadaniu uprawnienia użytkownik otrzymuje możliwość wgrywania certyfikatów imiennych w taki sam sposób, jak dotychczas odbywało się to w przypadku certyfikatów firmowych.
Jeżeli użytkownik ma dostęp do zakładki KSeF, ale nie otrzymał upoważnienia do korzystania z certyfikatów imiennych, zobaczy następujący komunikat:
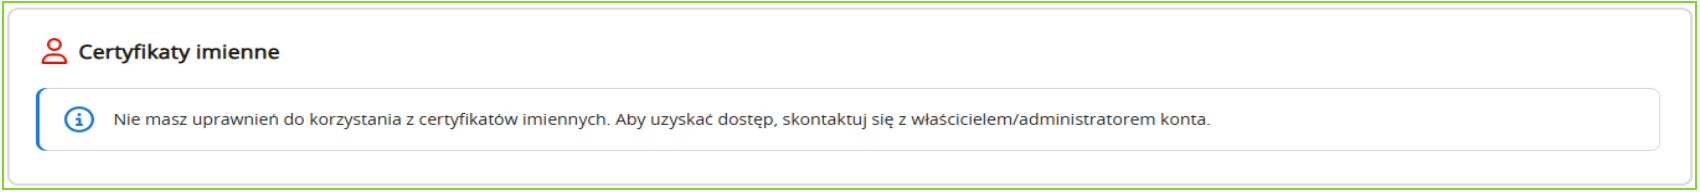
Samo nadanie uprawnienia w Systemie nie jest wystarczające. Osoba odpowiedzialna za KSeF w spółce (wskazana w złożonym formularzu ZAW-FA) musi również nadać odpowiednie uprawnienie w KSeF osobie, która będzie korzystać z certyfikatu imiennego. Uprawnienie to musi być nadane najpóźniej w momencie wgrywania certyfikatu.Certyfikat imienny, podobnie jak certyfikat firmowy, jest weryfikowany przez KSeF.
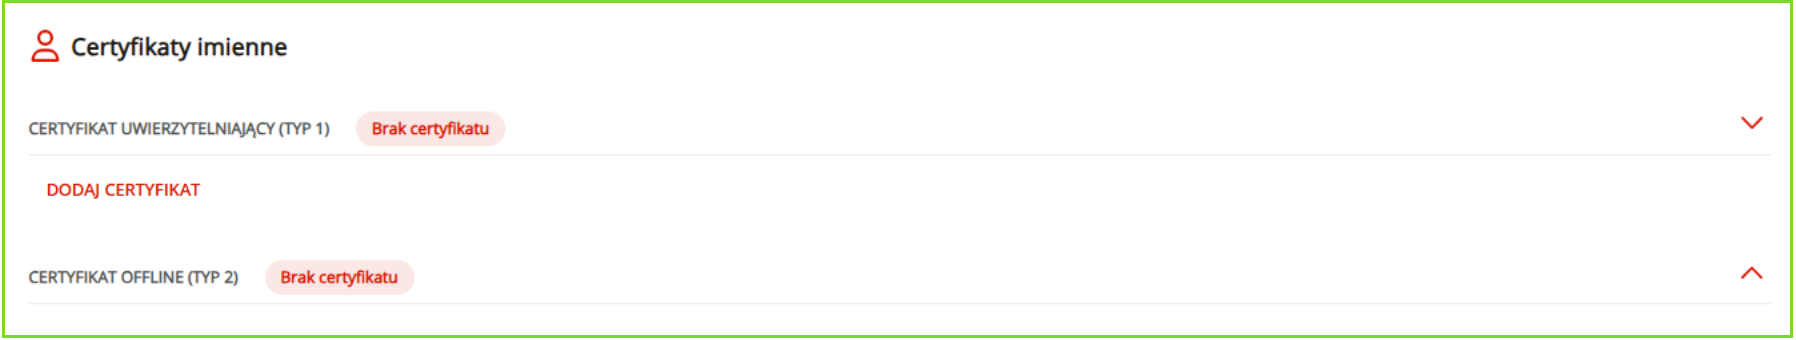
Wraz z wprowadzeniem certyfikatów imiennych zmieniono również sposób zarządzania dostępem do certyfikatów firmowych. Od teraz użytkownik musi posiadać odpowiednie uprawnienie, aby móc korzystać z certyfikatu firmowego.
Jeżeli użytkownik nie ma przyznanego dostępu, a jednocześnie posiada dostęp do odpowiedniej zakładki KSeF, zobaczy komunikat informujący o braku uprawnień – analogicznie jak w przypadku certyfikatów imiennych.
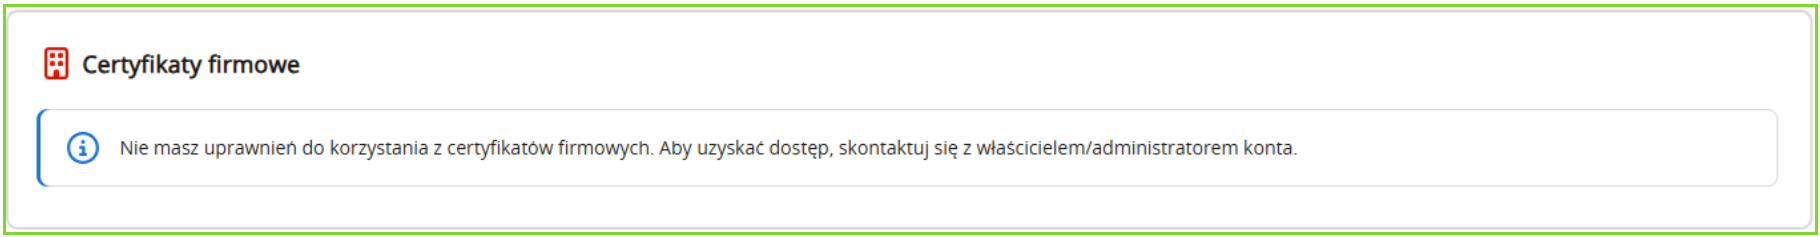
Użytkownik posiadający uprawnienie:
- może korzystać z dostępnego certyfikatu firmowego podczas komunikacji z KSeF,
- nie może dodawać nowych certyfikatów firmowych,
- nie może usuwać istniejących certyfikatów firmowych.
Uprawnienie do zarządzania certyfikatami firmowymi (dodawania i usuwania) pozostaje dostępne wyłącznie dla ról Właściciel oraz Admin.
Jeżeli użytkownik posiada dostęp zarówno do certyfikatów imiennych, jak i firmowych, a oba rodzaje certyfikatów zostały wgrane do Systemu, podczas komunikacji z KSeF obowiązuje określona kolejność ich wykorzystania.
System w pierwszej kolejności będzie próbował korzystać z certyfikatu imiennego. Dotyczy to zarówno wysyłania, jak i pobierania dokumentów z KSeF.
Jeżeli podczas korzystania z certyfikatu imiennego wystąpi błąd, system podejmie próbę komunikacji z KSeF przy użyciu certyfikatu firmowego.
Kolejność wykorzystania certyfikatów wygląda więc następująco:
1. Certyfikat imienny – podstawowy sposób uwierzytelniania.
2. Certyfikat firmowy – wykorzystywany w przypadku błędu certyfikatu imiennego.
Jeżeli użytkownik nie posiada uprawnień do korzystania ani z certyfikatów imiennych, ani z firmowych, system wyświetli odpowiednie komunikaty informujące o braku dostępu do obu rodzajów certyfikatów.
W takiej sytuacji użytkownik powinien skontaktować się z właścicielem lub administratorem konta w celu uzyskania wymaganych uprawnień.
Wprowadzone zmiany pozwalają na bardziej elastyczne zarządzanie dostępem do certyfikatów KSeF w ramach firmy.

Czy ten artykuł był pomocny?
To wspaniale!
Dziękujemy za opinię
Przepraszamy, że nie udało nam się pomóc!
Dziękujemy za opinię
Wysłano opinię
Doceniamy Twój wysiłek i postaramy się naprawić artykuł